


 Войти

 Отправляйте видео, фото, сообщения на +7 777 833 88 22


 Lada TV
 Добавить
объявление


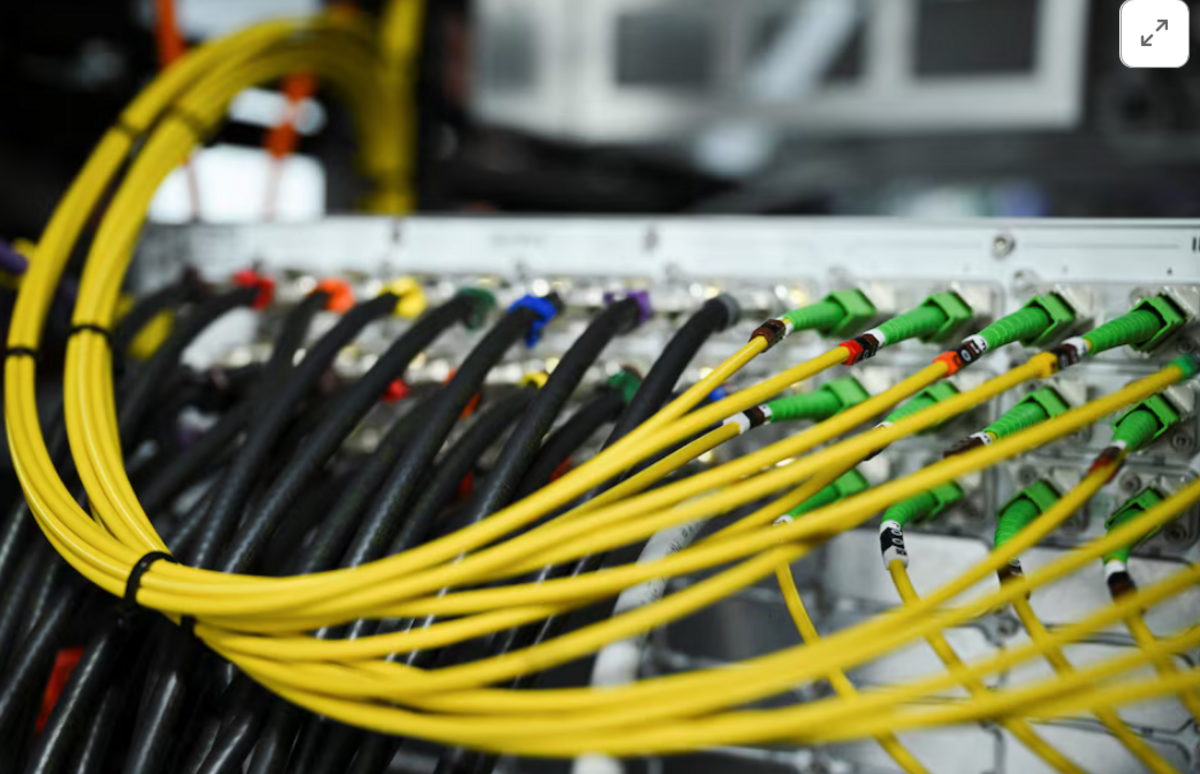
В нескольких странах начали временно отключать государственные сайты и онлайн-сервисы из-за угрозы масштабных кибератак. Специалисты обнаружили критические ошибки в программном обеспечении, которое используется огромным количеством интернет-ресурсов, сообщает Lada.kz со ссылкой на Reuters.
Почему сайты по всему миру оказались под угрозой
Причиной тревоги стали две серьёзные уязвимости в PHP — языке программирования, который широко применяется при создании и обслуживании сайтов.
PHP обеспечивает работу серверной части интернет-ресурсов. С его помощью обрабатываются запросы пользователей, формируются страницы, выполняются различные операции с информацией и базами данных.
Эту технологию используют многие популярные системы управления сайтами, включая WordPress, Drupal, Joomla и Magento. Поэтому обнаруженные ошибки потенциально затрагивают огромное количество интернет-ресурсов — от небольших информационных страниц до государственных порталов и крупных коммерческих платформ.
Специалисты установили, что уязвимости могут позволить злоумышленникам удалённо выполнять вредоносный код на серверах без предварительной авторизации.
В случае успешной атаки хакеры могут получить доступ к конфиденциальной информации, файловой системе и базам данных, а при определённых условиях — установить контроль над сервером.
Какие страны начали отключать сайты
На фоне предупреждений о возможных кибератаках государственные учреждения и организации в нескольких странах приняли решение временно ограничить доступ к своим интернет-ресурсам.
В Нидерландах профилактические меры затронули сайт Национального центра кибербезопасности, правительственный портал Overheid.nl, интернет-ресурсы порта Роттердама, футбольной ассоциации KNVB, пяти крупнейших политических партий и нескольких больниц.
В Финляндии государственный поставщик IT-услуг Valtori сообщил о временном отключении ряда общедоступных государственных онлайн-сервисов.
В Дании ограничения коснулись нескольких цифровых платформ, в том числе национальной системы обмена информацией между школами.
Во Франции отдельные государственные интернет-ресурсы, включая административные сайты, временно перевели в режим технического обслуживания.
Меры предосторожности затронули и крупные международные интернет-проекты. В частности, часть систем временно отключала организация, обеспечивающая работу Википедии. Ограничения также вводил Интернет-архив — сервис, который сохраняет копии веб-страниц.
Отключения проводились для защиты информационных систем до установки необходимых обновлений.
Насколько опасны обнаруженные ошибки
Специалисты присвоили уязвимостям идентификаторы CVE-2026-109618 и CVE-2026-109619.
Обе получили оценку 9,2 балла из 10 по международной шкале CVSS версии 4.0, что соответствует критическому уровню опасности.
Главная угроза заключается в возможности удалённого выполнения программного кода без необходимости вводить пароль или проходить авторизацию.
Это означает, что при определённых условиях злоумышленник может атаковать уязвимый сервер через интернет.
Особое беспокойство вызывают сайты, работающие на устаревших версиях PHP, для которых больше не выпускаются стандартные обновления безопасности.
Эксперты предупреждают, что после раскрытия технических подробностей уязвимостей риск атак на незащищённые серверы возрастает.
Как искусственный интеллект связан с обнаруженной угрозой
При исследовании проблем безопасности использовались технологии искусственного интеллекта, которые помогают специалистам быстрее находить ошибки в программном коде.
Однако такие инструменты могут использовать и злоумышленники — для анализа уязвимостей и подготовки атак.
После публикации исправлений появляется дополнительный риск: сравнивая старые и обновлённые версии программного обеспечения, атакующие могут определить, какие именно ошибки были устранены.
Особенно уязвимыми остаются ресурсы, администраторы которых не успели установить защитные обновления.
При этом обнаружение критической ошибки само по себе не означает, что каждый сайт, использующий PHP, уже взломан.
Какие меры принимают для защиты сайтов
21 октября 2026 года разработчики PHP выпустили обновления, устраняющие обнаруженные уязвимости.
Исправления включены в следующие версии программного обеспечения:
PHP 8.5.12;
PHP 8.4.27;
PHP 8.3.36;
PHP 8.2.35.
Разработчики призвали администраторов интернет-ресурсов установить обновления как можно быстрее.
При этом версии PHP 8.1 и более ранние больше не получают регулярных обновлений от самого проекта PHP. Для таких систем рекомендуется переход на поддерживаемые версии либо использование специальных исправлений от поставщиков программного обеспечения.
Европейское агентство по кибербезопасности ENISA также рекомендовало организациям проверить используемые PHP-приложения и согласовать установку обновлений с хостинг-провайдерами.
Если немедленно устранить уязвимость невозможно, специалисты советуют рассмотреть временную изоляцию потенциально опасных систем от общедоступных сетей.
Особое внимание рекомендуется уделить сайтам и сервисам, доступным непосредственно из интернета.
 0
 0
 0

Комментарии
0 комментарий(ев)